Ibrahim
Kakaev
Développeur full-stack orienté sécurité · Angular, Spring Boot, Node.js
Sécurité applicative par la pratique : NetWatch IDS, un détecteur d'intrusion réseau en temps réel, treize rapports de pentest et de CTF, et des challenges Root-Me.
Je recherche un stage de fin d'études (Master 2 Ingénierie logicielle) de 6 mois à Toulouse ou Albi, à partir de janvier 2027. Convention de stage fournie par Avignon Université. Basé à Albi.
Projets
-
2026
CERISoNet, application web full-stack
Angular, Node.js, Express.js, Socket.IO, MongoDB, PostgreSQL, Docker
- Application de réseau social avec communication en temps réel par WebSockets : fil d'actualité, likes, commentaires, partages et liste des utilisateurs connectés.
- Architecture à deux bases de données : PostgreSQL pour les comptes, MongoDB pour les publications et les sessions.
- Lancement complet en une commande avec Docker Compose.
- 269 tests (API, sécurité, temps réel), CodeQL et Lighthouse en CI.
-
2026
Sésame, recherche documentaire d'entreprise par IA
Java 21, Spring Boot, Spring Security, PostgreSQL/pgvector, Angular, Docker
- Un LLM répond sur des PDF en citant ses sources, sans jamais recevoir un passage interdit à l'utilisateur : filtrage par groupes dans la requête SQL, avant tout appel au modèle.
- Tests d'étanchéité de chaque couple utilisateur-document sur chaque route, tests de fuite sur la requête envoyée au LLM, révocation immédiate des droits ; modèle de menace documenté.
- JWT avec rotation et détection de rejeu, journal d'audit ; 24 sources sur 24 retrouvées à l'évaluation ; CI avec CodeQL et Trivy.
-
2026
NetWatch IDS, détection d'intrusion réseau en temps réel
Rust, Tokio, axum, Angular, SQLite
- Moteur de capture (libpcap) et de détection en Rust : décodage Ethernet, VLAN, IPv4/IPv6, TCP, UDP ; détection de scans de ports, SYN flood et débit anormal sur fenêtre glissante, avec mémoire bornée.
- Dashboard Angular en WebSocket (carte du trafic en direct), historique SQLite ; tests Rust et Angular en CI.
-
2025
Test d'intrusion et cybersécurité
Kali Linux, Nmap, Metasploit, Burp Suite, SQLMap, VulnHub, TryHackMe, Root-Me
- Treize rapports de pentest et de CTF suivant une méthodologie complète : reconnaissance, énumération, exploitation, élévation de privilèges et recommandations de remédiation.
- Machines VulnHub compromises, modules TryHackMe et challenges Root-Me, réalisés sur des plateformes d'entraînement légales.
-
2025
Autres projets académiques
- Yalta, échecs hexagonaux à trois joueurs C++, SFML
- Application Jakarta Jakarta, EJB, JPA, Payara, PostgreSQL
- Big Data et gestion documentaire Hadoop, Docker, Alfresco, Linux, XQuery
Expérience
-
2024
Développeur full-stack, stage de 2 mois
DSI Grand Albigeois, Albi. PHP, JavaScript, MySQL
- Interface de recherche web développée pour les secrétaires d'accueil de la mairie ; conception de la base de données à partir de documents numérisés.
-
2020 à 2024
Animateur jeunesse et référent d'équipe
Responsabilité d'une équipe sur le terrain et encadrement de groupes de jeunes. CROUS, Grand Albigeois, Handiligue
2024–2026 · Emplois en intérim et en restauration en parallèle des études (logistique, grande distribution)
Compétences
- Langages
- Java 21, TypeScript, JavaScript, Rust, Python, C++, PHP, SQL
- Back-end
- Spring Boot, Spring Security, JPA, Flyway, Jakarta EE, Node.js, Express.js, API REST, WebSocket, SSE
- Front-end
- Angular (signals, composants autonomes), RxJS, React
- Données
- PostgreSQL, pgvector, MongoDB, MySQL, SQLite
- DevOps
- Linux, Git, Docker, Docker Compose, GitHub Actions, CodeQL, Trivy, AWS
- Tests, méthodes
- JUnit, Testcontainers, Jest, Vitest, PyTest ; UML, MVC, Scrum, Jira
- IA et sécurité
- RAG, embeddings (ONNX), API LLM ; JWT, OWASP, pentest (Nmap, Burp Suite, Metasploit)
Formation
D'Albi à Avignon pour le Master, environ 210 km à vol d'oiseau, puis retour à Albi.
- 2019 à 2024, Albi. Baccalauréat au lycée Lapérouse, puis Licence Informatique à l'INU Champollion. Stage de 2 mois à la DSI Grand Albigeois en 2024.
- Depuis 2024, Avignon Université. Master Informatique, Ingénierie logicielle. La convention de stage est fournie par l'université.
- Aujourd'hui, Albi. J'habite de nouveau à Albi. Stage de fin d'études de 6 mois recherché à Toulouse ou Albi, à partir de janvier 2027.
-
2024 à aujourd'hui
Master Informatique, Ingénierie logicielle
Avignon Université
-
2021 à 2024
Licence Informatique, option Technologie du Web
INU Champollion, Albi
-
2019 à 2021
Baccalauréat, spécialités Informatique et Anglais
Lycée Lapérouse, Albi
Langues : français (langue maternelle), russe (courant), anglais (B2). Centres d'intérêt : automatisation, musculation, randonnée, musique.
Ce sur quoi je travaille en ce moment
Rampe
En cours, depuis octobre 2026
Pré-audit automatique d'accessibilité web, rattaché aux critères du RGAA 4.1.2, le référentiel français, pour les PME.
Le problème et la cible
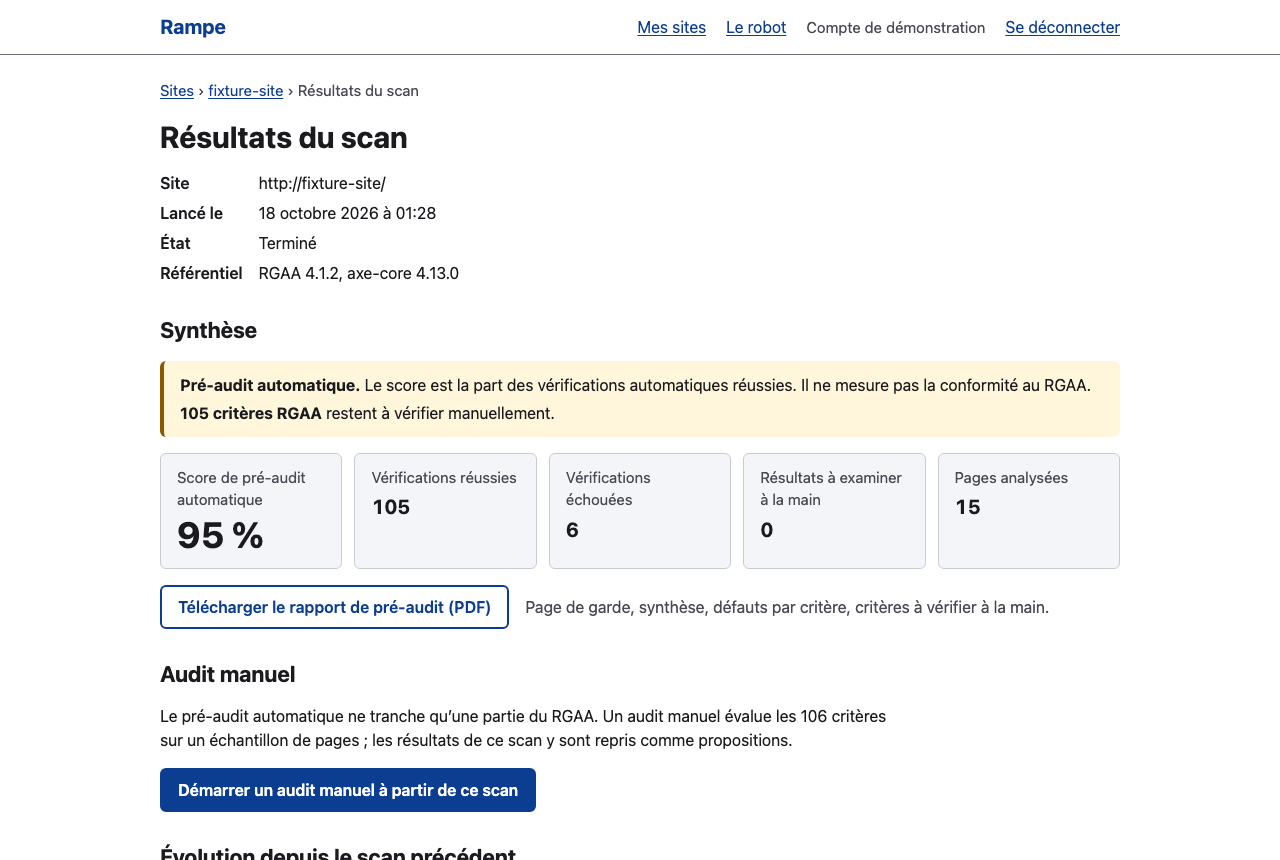
Une PME qui veut savoir où en est l'accessibilité de son site n'a souvent ni le temps ni le budget d'un audit complet. Rampe lui donne un premier état des lieux : le robot parcourt le site, exécute les tests automatisables (axe-core), rattache chaque défaut au critère RGAA concerné, explique la correction en français simple et suit l'évolution dans le temps.
C'est un pré-audit : un test automatique ne prouve jamais la conformité au RGAA et ne remplace pas un audit manuel. Rampe indique toujours combien de critères restent à vérifier à la main.
Ce que fait Rampe
- Exploration polie : respect de robots.txt et du sitemap, une page par seconde au plus.
- Rapport PDF balisé, lisible par un lecteur d'écran.
- Scans planifiés, avec alerte par e-mail en cas de régression.
- Audit manuel des 106 critères, avec taux de conformité selon la méthode officielle et brouillon de déclaration d'accessibilité.
- Organisations, rôles, invitations et isolement des données entre clients.
Points techniques
- Robot protégé contre les attaques SSRF. Chromium tourne dans un conteneur sans accès au réseau ; un proxy de sortie résout le nom une seule fois et se connecte à l'adresse vérifiée, ce qui déjoue le DNS rebinding ; seules les adresses publiques sont autorisées.
- Isolation des clients prouvée par un test. Il lit toutes les routes de l'API (OpenAPI) et vérifie qu'aucune ne laisse fuir des données d'une organisation à l'autre.
- Trois niveaux de tests. Environ 500 tests unitaires, environ 70 tests d'intégration contre de vrais PostgreSQL et Valkey, 75 tests de bout en bout ; 100 % de couverture sur les règles métier.
- Une application accessible elle-même. Aucune violation axe sur toutes les pages et parcours complet au clavier, vérifiés en intégration continue.
- Sécurité web. Sessions côté serveur, argon2id, protection CSRF, politique de sécurité du contenu stricte, limitation de débit.
- Mise en production. Docker Compose derrière Caddy (HTTPS automatique), sauvegarde quotidienne de la base, journaux structurés.
Méthode, état et prochaines étapes
Cahier des charges, plan validé avant le code, puis 7 jalons (J0 à J6) avec critères d'acceptation, chacun fusionné après revue avec la CI au vert. Chaque choix technique est consigné avec sa raison. Développé avec Claude Code, un agent de développement IA, dans ce cadre.
Projet de M2 Ingénierie logicielle (Avignon Université), commencé en octobre 2026. Les 7 jalons sont terminés et la démonstration est en ligne. Prochaines étapes : des entretiens avec des PME pour valider le besoin et le prix, puis une refonte de l'interface.
Contact
Un stage, une question sur un projet ? Écrivez-moi, je réponds vite.